


Dalle corsie dei supermercati fino alle banche del sangue: come la manomissione remota degli impianti di refrigerazione è diventata la nuova minaccia di guerra ibrida.
Ti Lancio dall’Europa 6 novembre 2025 . Nelle ultime settimane l’Europa sta affrontando una tipologia di minaccia informatica del tutto nuova: il sabotaggio termico dei sistemi OT (Operational Technology) e IoT (Internet of Things). Non si tratta di attacchi ransomware finalizzati al riscatto né di furti di dati, ma di vere e proprie incursioni fisiche condotte via software per alterare i parametri operativi degli impianti di refrigerazione.
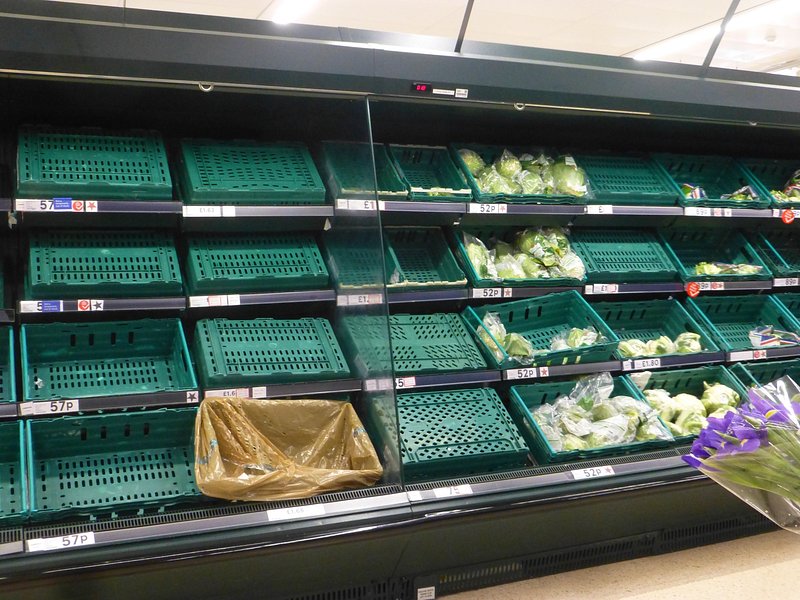
La campagna è esplosa a metà ottobre, quando centinaia di punti vendita della grande distribuzione organizzata (GDO) hanno registrato guasti improvvisi ai propri sistemi di conservazione. I primi episodi sono stati segnalati in Francia per poi estendersi a catene di supermercati in Belgio, Svezia, Lussemburgo, Estonia, Irlanda e Italia (con danni segnalati in Emilia-Romagna, Toscana e Sicilia). Alterando la temperatura da remoto, gli hacker hanno immesso aria calda o disattivato i compressori, provocando la perdita di tonnellate di generi alimentari e danni economici ingenti alle aziende colpite.
All’inizio di novembre si è verificata l’escalation più rischiosa. Oggetto delle incursioni sono stati i frigoriferi dell’EFS (Établissement Français du Sang), le strutture di stoccaggio dei depositi ematici ospedalieri in Francia. Gli aggressori si sono inseriti nei sistemi di controllo tentando di riprogrammare i parametri delle celle frigorifere: la temperatura di congelamento, solitamente mantenuta a -30 gradi, è stata impostata sui 110 gradi. Fortunatamente, i termostati fisici non hanno raggiunto le temperature programmate dagli hacker. I sistemi automatici di allarme indipendenti hanno subito segnalato le anomalie, consentendo alle squadre di sicurezza di spostare d’urgenza le scorte di plasma e sangue prima di qualunque alterazione.Le indagini condotte dagli organismi di sicurezza informatica dell’UE (compresa l’Agenzia per la Cybersicurezza Nazionale italiana) hanno rivelato la vulnerabilità principale: i fornitori di terze parti.
I pirati informatici non hanno superato le difese perimetrali delle reti ospedaliere o delle multinazionali dei supermercati. Piuttosto, si sono insinuati attraverso le piattaforme esterne dei fornitori di manutenzione, abilitati a gestire la diagnostica dei frigoriferi da remoto tramite connessione web. È bastata una credenziale compromessa nella filiera per accedere agli attuatori fisici.
Il sabotaggio è stato accompagnato anche dalla diffusione di video sui social network. L’attacco è stato attribuito o rivendicato da collettivi di hacker filorussi (tra cui le sigle NoName057(16) e Z-Pentest). L’assenza di riscatti in denaro fa ritenere agli analisti che si tratti di operazioni d’impatto psicologico e strategico. L’intento è testare la resilienza delle infrastrutture civili e generare insicurezza nella popolazione colpendone la quotidianità (il cibo e le forniture sanitarie).
L’evento ha spinto i Paesi membri dell’UE a valutare protocolli di emergenza specifici per la filiera del freddo e l’outsourcing delle manutenzioni sanitarie e alimentari. L’indicazione generale rilasciata agli enti sanitari è quella di scindere i sistemi di allarme fisico da quelli informatici e limitare gli accessi di tele-gestione non protetti.
Leave a Reply