


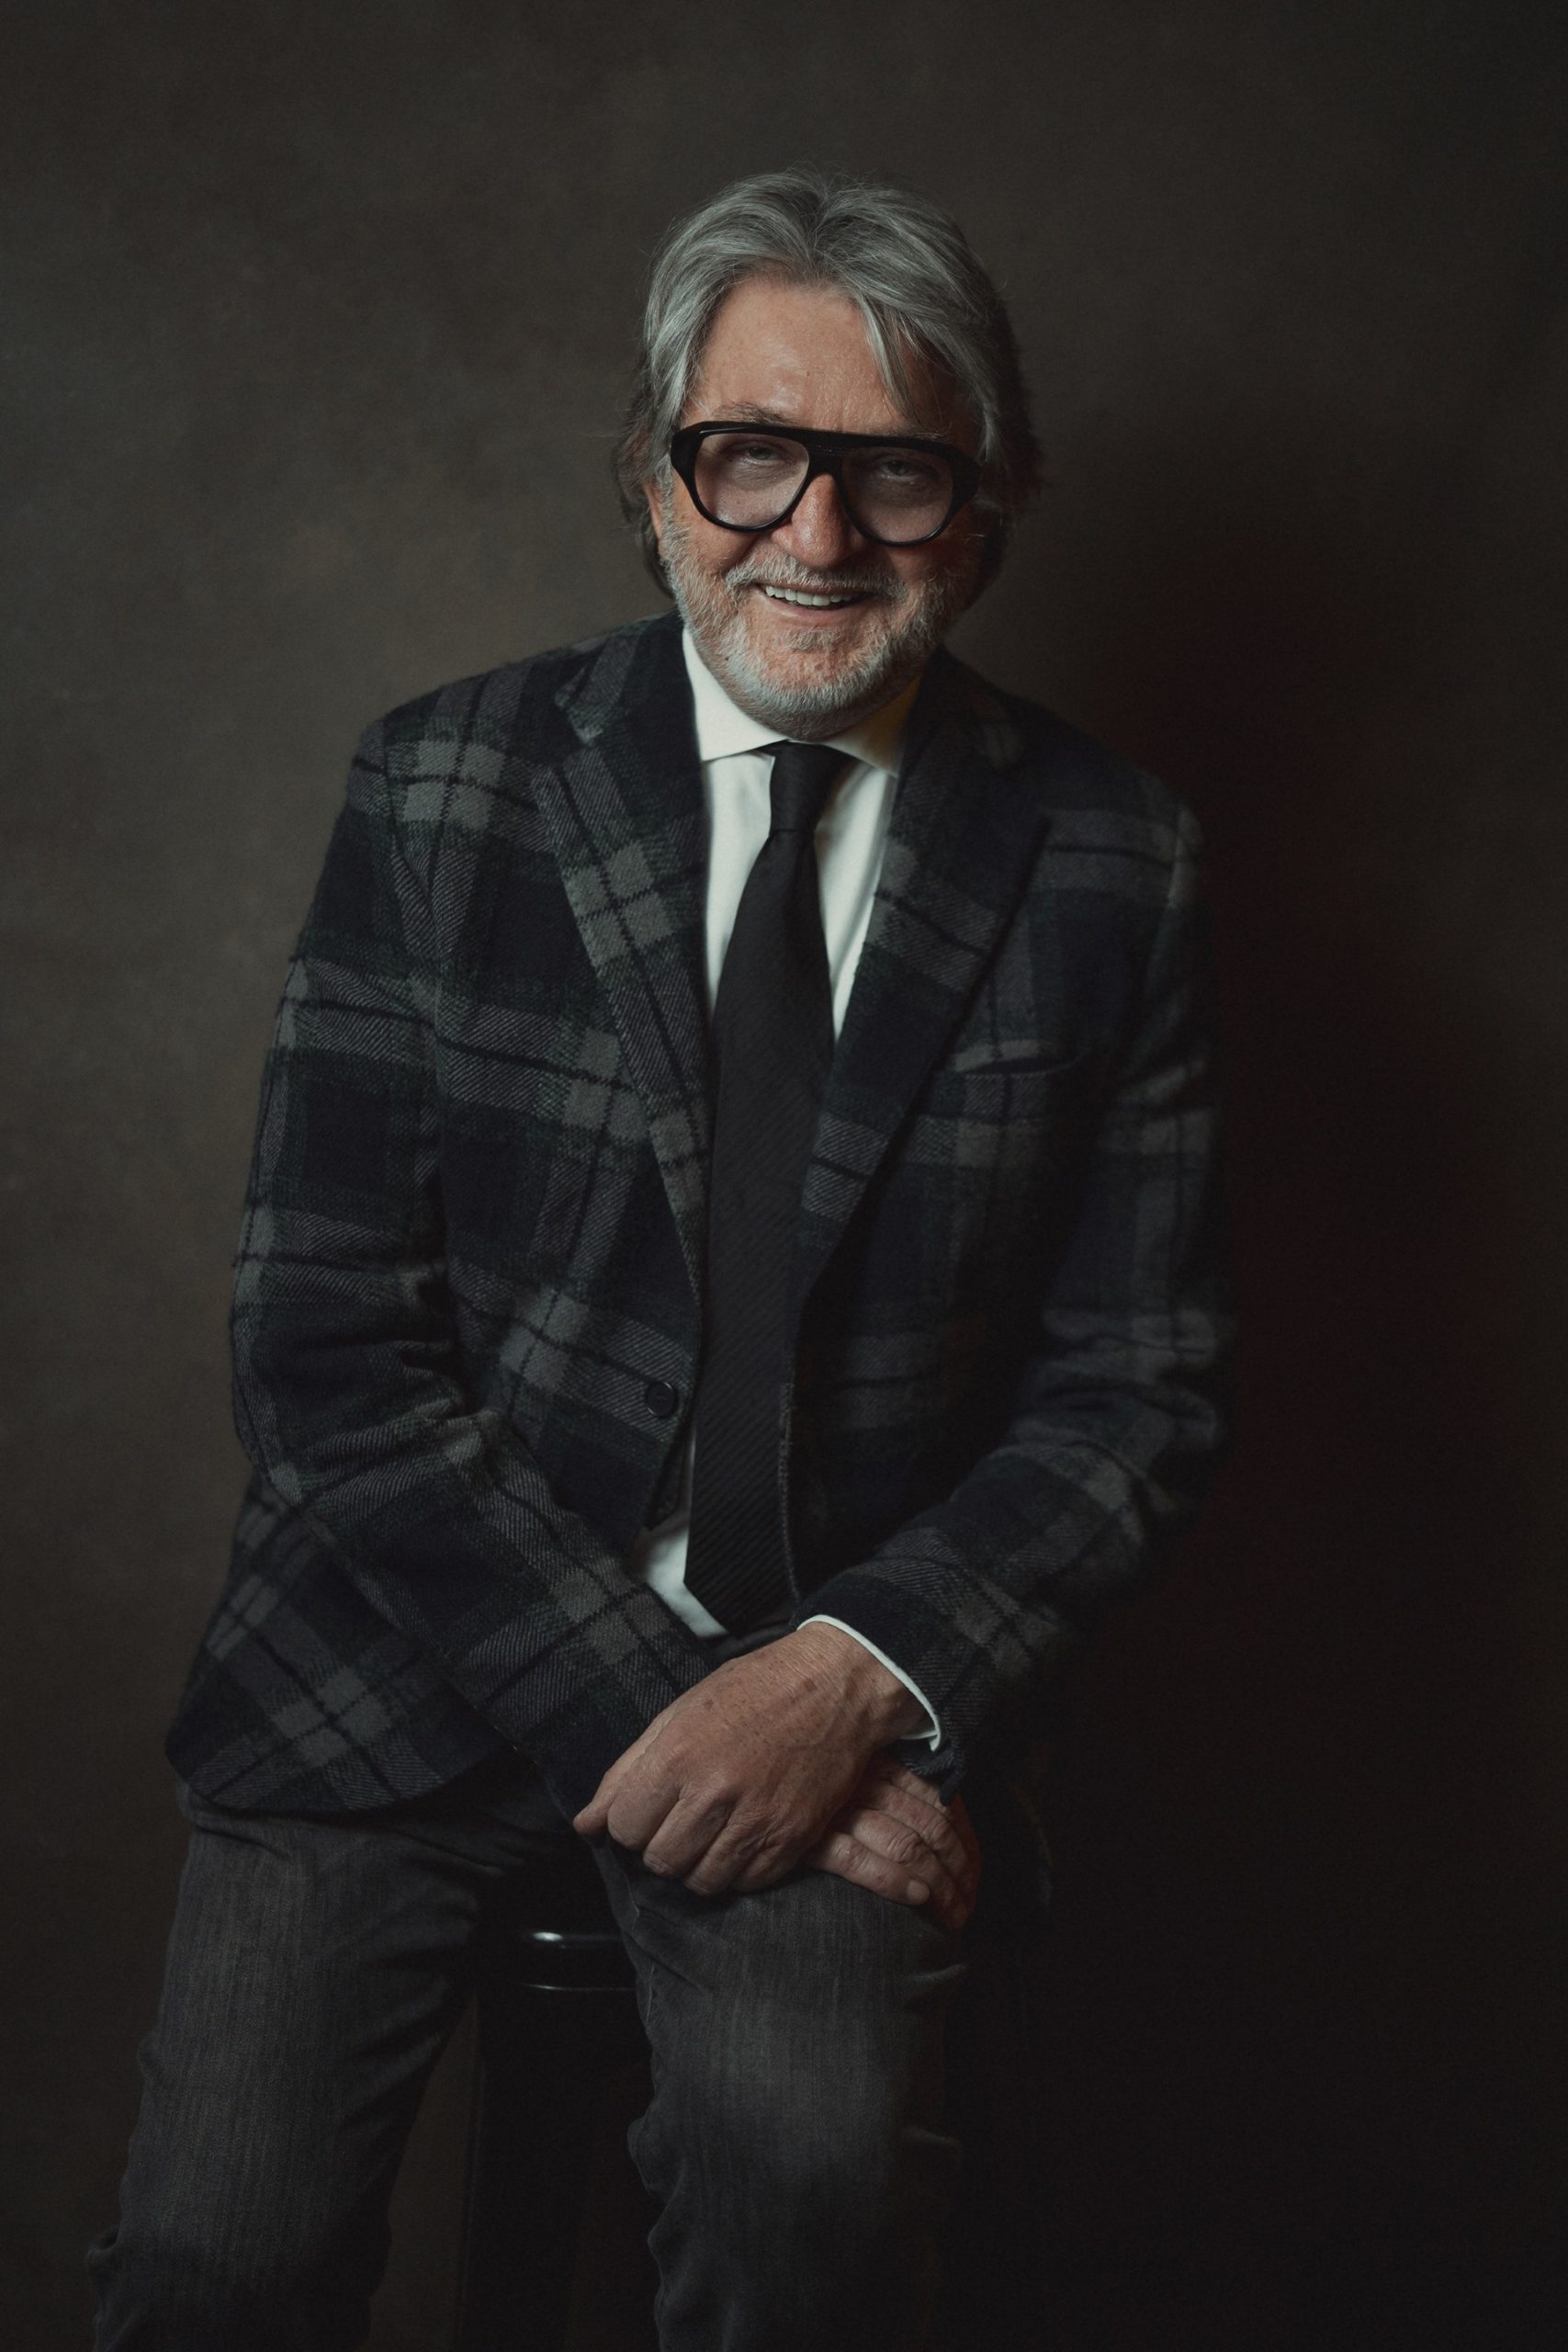
(Ti Lancio dal Friuli Venezia Giulia) Attimis (UD) 14 giugno 2024 – Interventi massicci e pervasivi per potenziare la cybersecurity in ogni ganglio vitale dell’azienda: è il processo che ha messo in atto Eurolls, l’azienda produttrice di rulli in acciaio e carburo di tungsteno per la siderurgia, con quartier generale in Friuli, ad Attimis, e stabilimenti produttivi in Carnia, a Milano, in Messico e Brasile, dopo che essere stata attaccata dagli hacker. Questi sono riusciti a superare tutte le barriere d’accesso poste a sicurezza dei propri sistemi informatici entrando attraverso il computer di un dipendente in smart working. Pur non avendo ricevuto richiesta di riscatto, l’attacco hacker per l’impresa è stato «molto forte, molto virulento e diretto», ha ricostruito il presidente e fondatore, Renato Railz, tanto da aver bloccato l’operatività di alcune aree dell’azienda – non quelle produttive – per un mese. Tanto c’è voluto per il recupero tutti i dati che erano stati bloccati rendendoli inaccessibili.
Compiuta l’analisi di quanto accaduto, Eurolls ha ulteriormente investito per rafforzare il proprio sistema di cybersecurity. Tra gli interventi, quelli atti a blindare anche gli endpoint delocalizzati dall’azienda e l’introduzione di misure di contenimento delle vulnerabilità che hanno causato l’ingresso a coloro che hanno attaccato il sistema.
«È fondamentale investire costantemente in sicurezza informatica rendendo il sistema aziendale solido e blindato ad accessi esterni e sicuro rispetto alla criminalità che agisce attraverso il web – sottolinea oggi Railz -. Noi avevamo adottato tutte le precauzioni di cybersecurity pensando al lavoro in azienda. Lo smartworking a cui ci ha costretto il Covid in tempi repentini, hanno creato le condizioni per l’attacco in una situazione inedita. È necessario, perciò, adottare piani con un’alta soglia di sicurezza e che preveda di salvaguardare l’azienda anche in situazioni nuove e scenari estremi».
È fondamentale, perciò, in ogni contesto lavorativo «proteggere l’accesso degli utenti alle applicazioni e ai dati analizzando il contesto, fornendo in questo modo porte d’accesso altamente scalabili», conclude Railz.
Leave a Reply